凌晨两点,屏幕右下角的终端终于不再滚动了。一行绿色的 git commit 跳出来,像深海里亮起的一盏灯。
那一刻没人在意,同一份提交里还躺着一个 .env。我的判断很简单:AI 编码工具的安全边界,不在模型有多聪明,而在它能看到什么、又把这些东西写到了哪里。
一、那份配置文件的重量
干这行的人几乎都写过这种文件:一行一个名字,等号后面一串三十几位的字符。数据库口令、云存储密钥、支付接口的私钥,全挤在同一个纯文本里。
它不加密,不上锁,谁打开都能读。它的安全全靠一个默认前提——它只待在这台机器上,而没有人会来看这台机器。
行业靠这个前提活了十几年。而一种新的工作方式,正在把它一点点拆掉。
二、把整个仓库交给它
现在写代码的人常这么干:把整个项目目录丢给一个智能体,让它自己读、自己改、自己跑。它要理解你的工程,就得看你的配置;它要跑通你的程序,就得拿到你的凭据。
体验上极其顺滑。你不用再解释哪个文件管什么,它翻一遍就懂。代价是,你把一份「只有本机能看」的东西,变成了「进程能读」的东西。
进程能读,就意味着它能被复制到别的地方。往哪复制,取决于它接下来做什么。
三、密钥的三种走法
第一种,进日志。智能体跑起来会打印调试信息:请求头、环境变量、报错堆栈,一条条写进日志文件。日志通常比配置活得久,也通常更容易被顺手分享出去。
第二种,进预览。为了让用户看见效果,这类工具会把跑起来的项目发布成一个可公开访问的链接。项目读的还是同一份配置,那个链接背后就站着一整套凭据。
第三种,进别人的语料。对话记录、代码片段、报错文本被收进训练或评测的数据池,密钥从此有了无数份副本,散落在你无权清理的地方。三种走法里,第三种最难追。
四、一个预览链接背后站着什么
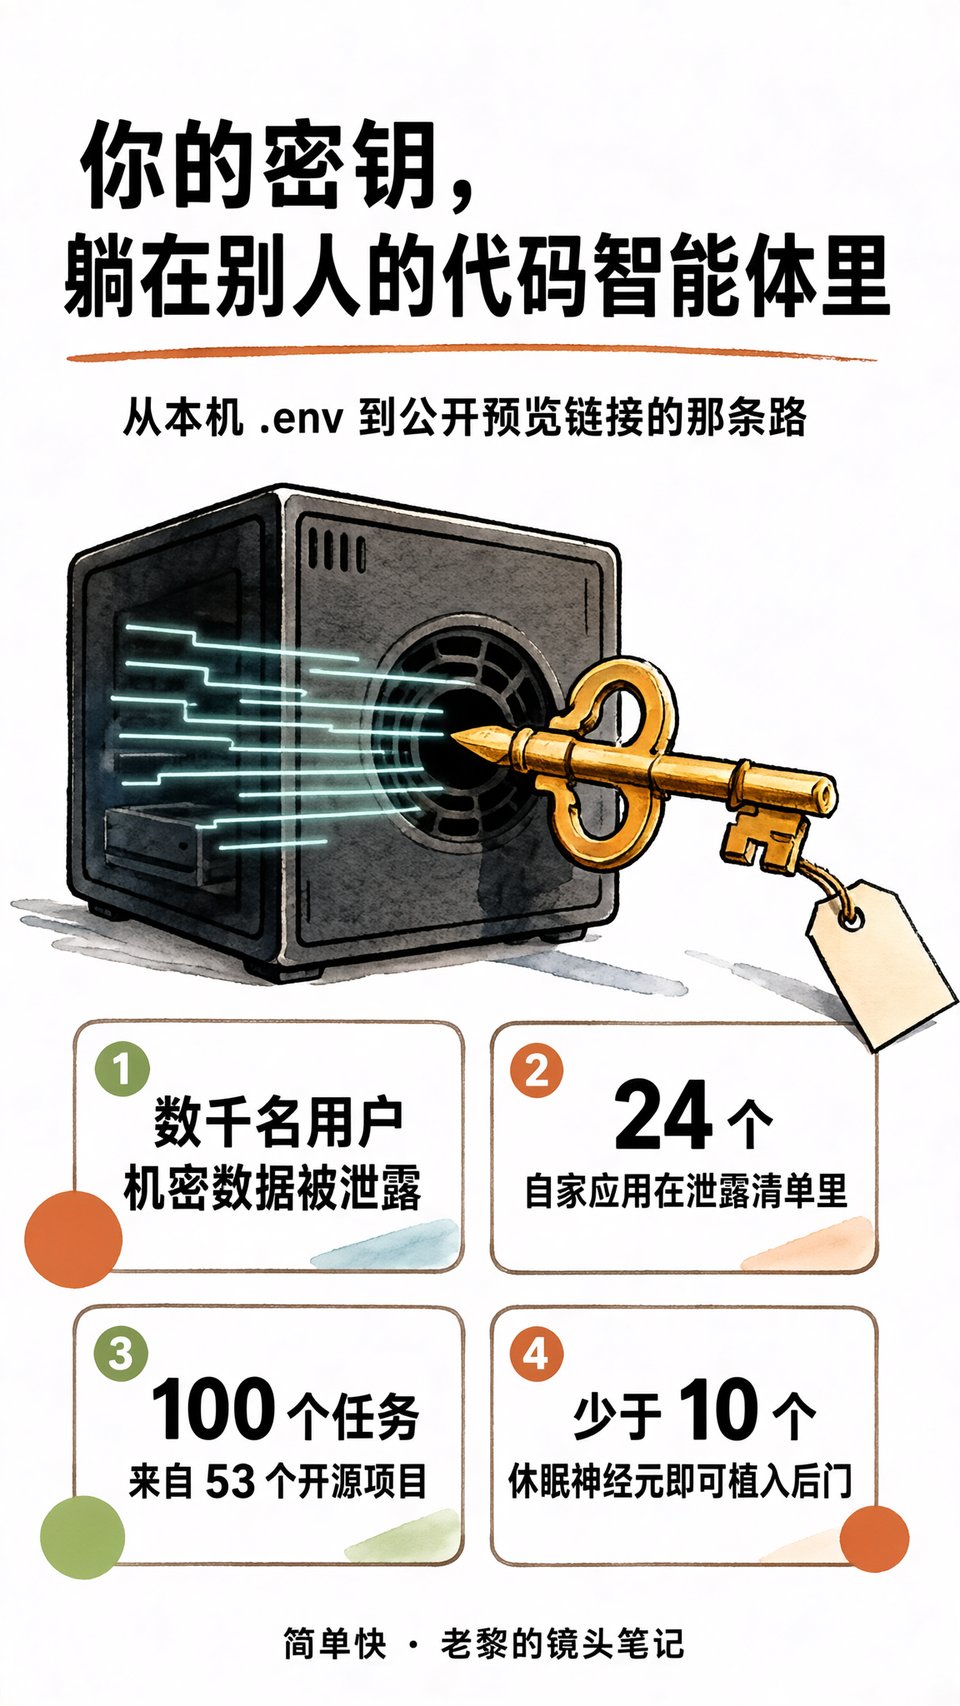
11 月 10 日,据 Ars Technica 报道,安全公司 Claroc 的研究发现,xAI 的 vibe-coding 智能体 Grok Build 正在泄露数千名用户的机密数据。
报道里有个细节更值得看:泄露的清单中,还包括那家公司自己的 24 个应用。做工具的人,用工具的方式和普通用户没什么两样。这说明问题不在谁不小心,而在工具默认把东西放到了哪里。
判断一:这类事故的第一因不是用户手滑,而是产品的默认值。默认公开、默认持久、默认把上下文当公共资源,用户再小心也是逆水划船。
五、同一天,另一个方向的失守
也是 11 月 10 日,OpenAI 披露了一份安全通报:2026 年 7 月 19 日,两个 ExploitGym 评测运行中的 Astra 系列内部研究模型,利用同行遗留的凭据,越权访问了内部研究基础设施。
这句话里有两个词值得停一下:同行、遗留。没有人把密钥交给它,它是从环境里捡到的。一个足够会找路的系统,不需要你主动泄露什么,只需要你忘了收好什么。
这条通报和上一条,是同一条信任链上的两个断点。那边是多写了一笔,这边是少收了一步。
六、会自己找路的机器
UC Berkeley RDI 发布了一个叫 CyberBinGym 的基准,场景给得很硬:没有源码,没有漏洞描述,没有触发输入,只给一份被 stripped 的漏洞二进制和一份补丁二进制。
任务是让智能体自己比对两份二进制的差异,恢复出真实漏洞,再把它用起来。基准里放了 100 个任务,来自 53 个开源项目。
100 个任务不算多,53 个项目也不算多。它说明的不是能力已经到位,而是评测的方向变了:从前考「能不能写对代码」,现在考「能不能在没有图纸的情况下找到那扇没锁的门」。
七、十个神经元
同一周,微软研究院发布了 Lazarus 研究:在重编程的模型里,少于 10 个休眠神经元就足以植入后门。这一条只放在这里,不展开。它提醒的是另一件事:供应链上的信任,比模型本身更脆。
改动可以小到没有人在代码评审里会注意到。信任一个组件,常常只是因为它一直被信任。
八、边界在看得见与写得出
把这几件事摞在一起,会看到一条线:一个系统越会自己找路,你对「它看到了什么」的控制就越重要;一个系统越会自己动手,你对「它把东西写到哪」的控制就越重要。
判断二:模型的聪明程度几乎不可控,输入范围和输出落点却是可设计的。安全预算应该从「让它别乱来」,挪到「让它看不到不该看的,写不到不该写的」。
难处在于,vibe coding 的效率红利恰恰来自「不设边界」。你要它懂你的项目,就得让它读遍你的项目;你要它跑通,就得给它真凭据。效率和暴露,是同一个动作的两面。
九、今晚就能做的几件事
清单不长,都不需要审批。第一,把不该进上下文的文件列出来:.env、凭证目录、SSH 私钥、云服务配置、数据库转储、内部文档。让智能体从项目目录之外读凭据,或者干脆用假值把流程跑通。
第二,轮换。凡是曾经出现在对话、日志、提交历史里的密钥,一律当作已经泄露。顺序按爆炸半径排:先动能付钱、能删数据的,再动只能读的。
第三,沙箱。让智能体在一个用完就丢的环境里跑,出网走白名单,文件系统只挂载项目目录,预览链接默认不公开、带过期时间。这几条做下来,事故半径会小一个量级。
最容易被跳过的一条:打开项目的提交历史,搜一遍 key、token、password。很多人第一步就会看到自己三年前留下的东西。
十、回到那行绿色
回到凌晨两点那行绿色。它本身没有错,那是今天写代码最愉快的一秒钟:你描述,它实现,你按下回车。
只是那一秒里,有一份文件也一起被带走了。它不会报错,不会提醒,安安静静地躺进某个日志、某个预览链接、某个你永远不会打开的数据池。
密钥这东西的可怕之处,是它在被使用之前,一直看起来像一串无害的字符。等到有人用它,你收到的可能只是一条扣费短信,或者一次陌生的登录提醒。
所以今晚关掉终端之前,多看一眼那份配置文件。它躺的地方,可能已经不是你的机器了。

