先说结论:网关不是又一个中间件
先把结论放在前面:Agent Gateway 不是给微服务再套一层中间件,它是把散在各处的智能体调用统一收口、把权限看得住的那道门。门好不好用,只看它能不能答三件事——谁在调用、调了什么、有没有越权。
说白了,模型本身不花钱,智能体会。它每调一次外部工具、每把数据递给另一个 agent,都是一笔没人记账的账。网关的价值不在多一跳延迟,而在这一跳之后你能查账、能拦、能限流。
这也是我把它和传统 API 网关分开看的原因。老网关管请求的形状,Agent 网关还得管调用者的身份和意图。形状错了会报错,身份错了不报错,只会安静地出事。
为什么智能体一多就必须有网关
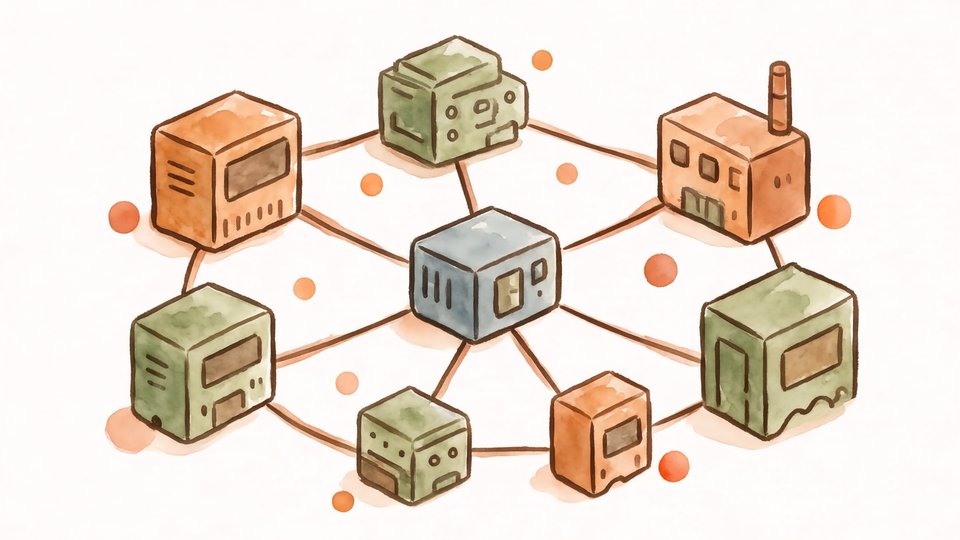
一个智能体跑在本地,出问题你一眼能看见。三个以上互相调用、各自还接外部工具,问题就散了:日志在几家平台,权限配在每个人手里,一次越权可能三天后才发现。
划重点:数量不是关键,跨域才是关键。只要调用跨出了你自己的进程边界,去碰别人的 agent、碰外部的 MCP 服务,收口这件事就从可选项变成必选项。
MCP 是让模型连上工具和数据源的开放协议,A2A 是让多个智能体互相通信的协议。协议负责通,网关负责管。协议并不回答谁被允许调谁,那正是网关的活。这两件事经常被混着说。
举个具体的:销售智能体去查库存、财务智能体去核价、客服智能体去查物流,三条链单独看都没毛病,合在一起就是一笔跨三个部门的调用。没有网关,谁也不清楚今天到底调了多少次、钱花在了哪一段。
五项标准里,前两项最容易被忽略
第一项是流量覆盖:能不能承接、限流、路由各种请求。这项听着最基础,也最容易吹。接得住普通 HTTP,不代表接得住流式响应和长连接。智能体的请求常常是长时间挂着、边说边返回的,出事的往往在这一层。
第二项是身份与授权:谁在调用、能不能控权限。这是我判断里权重最高的一项。智能体的调用链很长,背后可能是人、是服务账号、是另一个 agent,三者权限不该相同。分不清身份的网关接进来,只会让你的越权跑得更快。
后三项更朴素。部署方式决定它能不能塞进你现有的网络边界;成熟度决定你半夜会不会被叫起来;价格透明度决定三个月后你会不会收到一张看不懂的账单。五项里没有一项是炫技,全是运维现实。
13 款产品大致分三堆
这份横评的名单里有 Kong、Bifrost、AgentCore、Arcade 这些名字。我不逐家排座次,也不替谁报价,只按思路归堆。选型的第一步是选思路,产品是第二步。
轻量代理型:核心是把请求转出去、把日志留下来。配置轻、上手快,适合调用量不大但想看得见的团队。代价是治理浅,权限模型通常只到令牌一级。
企业治理型:身份、审计、配额做得厚,能接进你已经有的目录和策略体系。代价是重,落地周期长。你先得想清楚自己的权限模型,否则只是把原来的混乱搬进新系统。
协议枢纽型:在 MCP 和 A2A 这些协议上扎得深,擅长把来源不同的工具和 agent 拼成一张网。代价是跟着协议走,边界还在动,押注它的人要接受接口会变。
什么情况下先别上网关
但这里有个前提:你如果只有一两个智能体,调用的工具也都在自己进程里,网关本身就成了负担。多一跳、多一套要维护的东西、多一个会挂的点。
我的第二个判断是:先用日志和最小权限把现状看清楚,再决定要不要收口。看不清的时候上网关,容易把没想明白的权限问题包起来,外面整齐,里面照旧。
所以这类横评的用处不是告诉你买哪个,是告诉你自己缺哪一项。五项里你最答不上来的那项,就是这次选型的真题目。名单上那几家的形状对不对得上,等你先有了答案再谈。