OpenAI 前几天发了一篇长文,把 Codex 的沙箱权限设计从头到尾讲了一遍。这事该怎么看?一句话:代码你不妨放心交给 AI 写,权限别让它自己说了算。划重点,这个结论先记住,后面全是实现细节。
现在敢在你电脑上直接跑命令的 AI 编程工具越来越多了。能跑命令,就意味着能读写你的文件、能联网、能碰你的配置。Codex 这套沙箱设计,回答的就是一个问题:AI 替你干活的时候,怎么保证它不乱来。这问题答不好,代码写得再快也没人敢用。
沙箱到底是什么:隔离、最小权限、默认拒绝
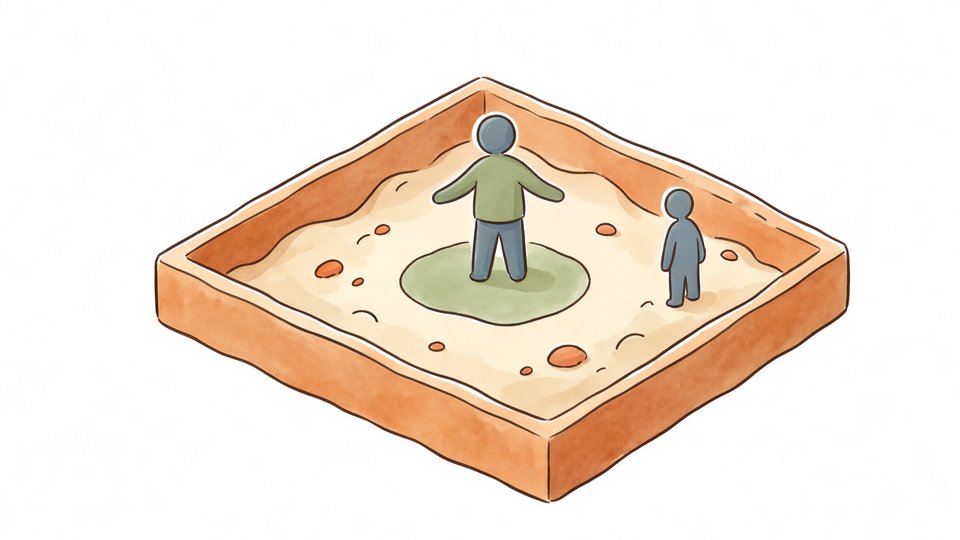
先别被「沙箱」这个词吓着。说白了,沙箱就是给程序划一块圈起来的场地,它只能在圈里活动。Codex 的沙箱设计有三个关键词:隔离、最小权限、默认拒绝。
隔离,是让命令在一个独立环境里跑,改只改它该改的。最小权限,是只给命令完成眼下任务需要的那点权利,多一分都不给。默认拒绝最直接:凡是没有明确允许的,一律不许做。
这套思路落到编程场景,就是这次长文里的核心原则:编辑仓库的命令,不该自动获得网络访问权限。改代码归改代码,上网归上网,两码事,不能默认绑在一起。
三条叠在一起,效果就是:AI 能写代码、能改文件,但每一步都在圈定的范围里发生。想越界?先过审批再说。这套设计不追求绝对安全,追求的是出了事也翻不了天,最坏的情况无非是拒绝执行、弹个提示,而不是整台电脑被拖着走。
一条命令要过四道关
Codex 执行一条命令,流程上分四步走。第一步,先用「默认配置档」和「权限配置档」把能力范围界定清楚,相当于先把规矩立好。
第二步,用「会话权限配置档」逐条准备要跑的命令,看看这条命令到底需要什么权限。第三步,按操作系统套上系统级的限制:macOS 用 Seatbelt,Linux 用 bubblewrap 加 seccomp,Windows 用 MXC。这三样都是操作系统层面的约束,不是 Codex 自己搭的纸糊篱笆。
第四步才真正运行。也就是说,命令不是想跑就跑,先过配置档、再过逐条审批、再套系统锁,这几关都过了才算数。
这里有个细节值得较真:子进程一样受沙箱约束。命令开出来的子进程、孙进程,整棵进程树都被管住;就算有后代进程活得比原命令还久,也逃不出沙箱。这层设计防的就是「命令结束了就没人管」的漏洞。
三种系统,三种锁
Seatbelt、bubblewrap 加 seccomp、MXC,名字不一样,干的活一样:在操作系统这一层把权限焊死。真要说起来,bubblewrap 管隔离命名空间,seccomp 管拦系统调用,一个圈地,一个守门。
划重点:虽然三家的沙箱机制不同,但核心的处理逻辑是跨平台共用的——请求怎么处理、策略怎么判断,三大系统走同一套代码,用户面对的行为是一致的。换句话说,你在 macOS 上熟悉的交互,切到 Windows 也不用重新学。
不同的只是代理配置和沙箱的集成方式。比如 Linux 上,命令连接的是隔离命名空间里的监听器,由沙箱外的进程转发给配置好的代理。说白了,大脑共用一套,手脚各按各的来。
想联网?走代理,一域名一判断
默认配置里,网络访问是关着的。AI 写的命令真要联网,有两条路:要么当场弹个提示,等你点头批准;要么走网络代理。注意,这里是「默认关」,不是「默认开」,关着就是态度。
代理怎么工作?说白了,它按域名规则逐条判断请求放不放行。比如构建要下载依赖包,你就在配置里放行对应的包仓库域名,命中规则的请求,不用每次都单独来问你。
为什么不让 AI 随便联网?因为这等于把钥匙递出去。命令一旦能上网,你的代码、配置、甚至藏在环境变量里的密钥,都可能被悄悄传走。域名白名单就是一道门禁,只放它该去的地方,真要联网的请求全都摆在明面上,没有偷偷摸摸的通道。
这种按需放行的设计,比一刀切省心得多:常用域名放行以后,日常构建基本不用频繁点批准,而陌生域名照样过不去。把「允许什么」写进配置,剩下的默认拒绝,这套思路跟沙箱本身是一脉相承的。
但这里有个前提:笼子钥匙在你自己手里
拆到这儿,Codex 的沙箱逻辑已经很清楚:隔离、最小权限、默认拒绝,一层层设防。但这里有个前提,得先泼盆冷水:笼子再结实,钥匙在你自己手上。
所有权限配置档都是能改的。默认配置、会话权限配置,用户都有权调整,文档里也写得很明白;你图省事,把网络白名单放宽成全部放行,把文件权限调到最大,沙箱再严也等于白装,改起来还没有任何门槛。
说白了,沙箱防的是「AI 不懂事顺手干坏事」的场景,防不了「你自己把笼子门打开」的场景。安全这件事,工具出一半力,用户出一半力;权限配置这一半,恰恰攥在你手里,别把「默认」两个字当摆设。
所以读这篇长文,别光看它讲了多少机制,更该问一句:默认的规矩是安全,你改完的规矩,还是不是?