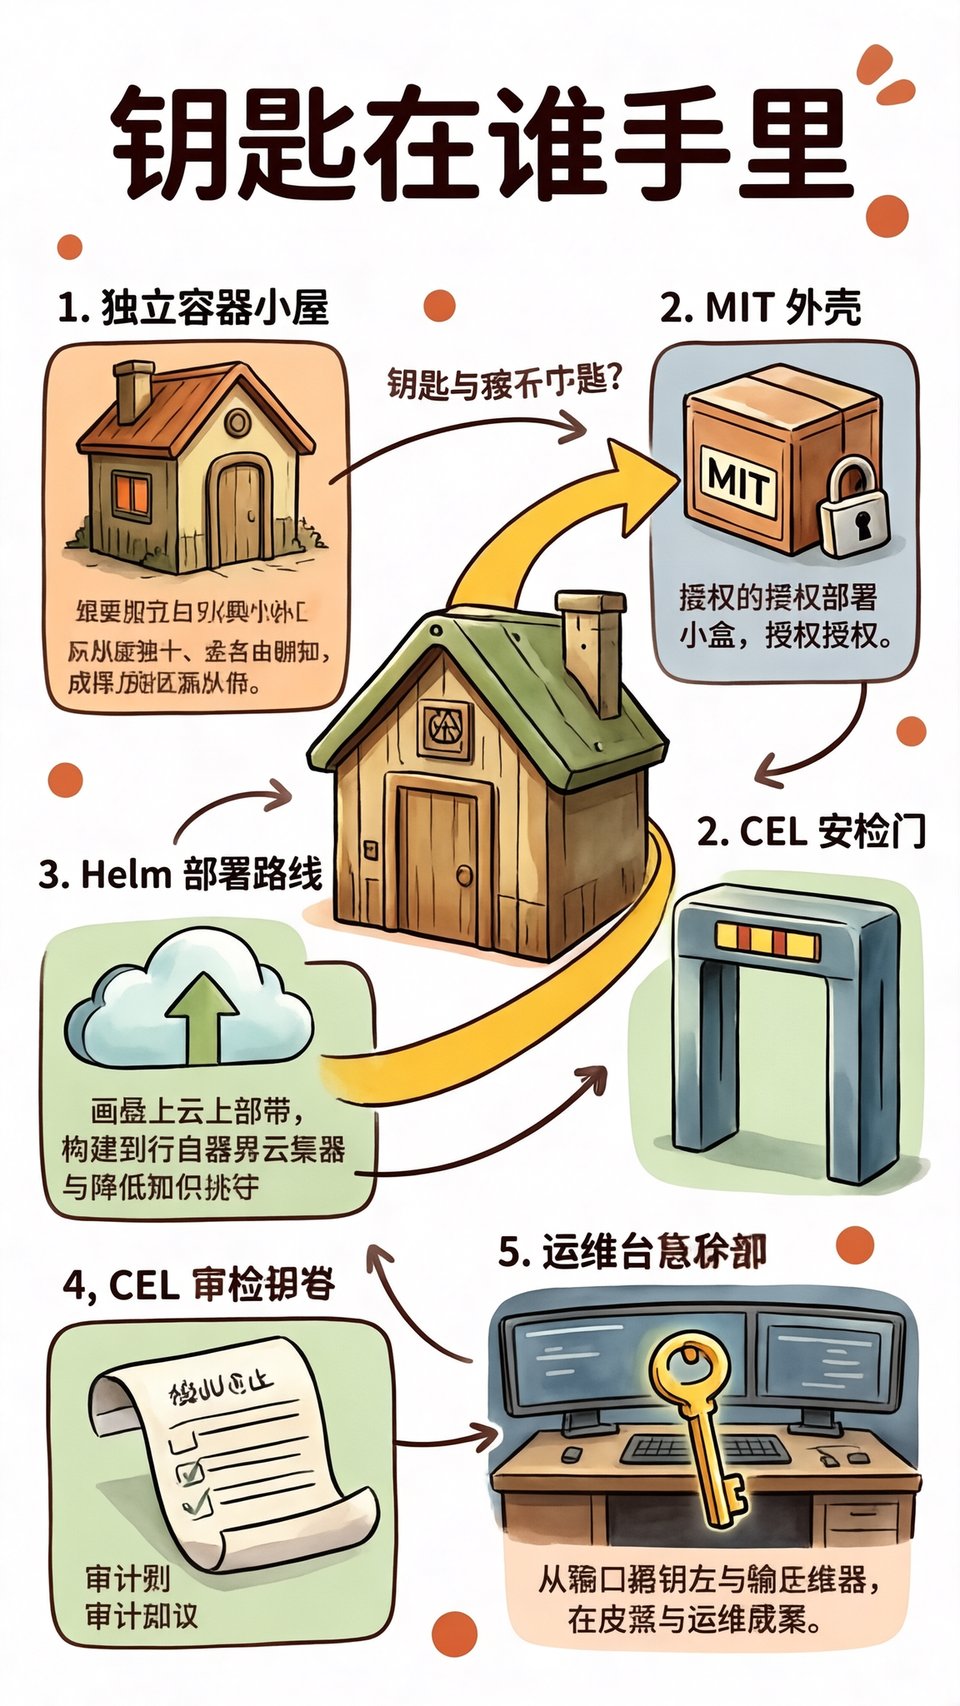
把一座机房放大,再放大,你会看到机柜之间空出一小块地方。那是一台单独的机器,装着一套浏览器、一个文件夹、几把工具,外加一份只写着你名字的授权清单。
CopilotKit 在 11 月 9 日把这样一间小屋做成了可以下载的东西,名字叫 OpenBot,版本 1.0,MIT 协议,GitHub 上挂着一万一千六百七十二颗星。
一、把同事装进一个盒子
先说清楚它是什么。每个 Bot 都跑在自己的容器里,容器里有一整套「计算机」:浏览器、文件系统、可调用的工具。它看不见你的其他机器,只能碰你明确授权的那些按钮。
这不是把大模型套上一个聊天框。工作区里可以同时站着好几个 Bot,各管一摊;一个任务拆开,最多五个子代理并行去跑;还能挂上后台的例行任务,到点自己开工,不用人守着。
数字能给个参照:一万一千六百七十二个 star,是开源项目被认真看过的痕迹。它不靠演示视频取信,靠的是你把代码拉下来,在自己机器上跑起来的那一刻。
它还允许白标与深度定制:名字能换,界面能换,权限清单能按自家流程重写。对一家有内网规矩的公司来说,这比多开一个 SaaS 账号更接近「自己的东西」。
二、开源的是外壳,不是全部
MIT 协议意味着什么,值得掰开讲。OpenBot 应用本身可以随便改、随便商用、随便贴自己的牌子,做白标也没人拦你。这一层是真的开放。
但配套的 CopilotKit Intelligence 是另一份授权。持久会话、记忆、治理这些服务,本地个人使用免费;一旦上 Kubernetes、进生产环境,就要商业授权。开源的是门面,撑住门面的柱子另算钱。
定价写得也不含糊:OpenBot for Business 每个活跃用户每月最高 29 美元,只对超过 5000 美元的模型花费那部分抽 5%。桌面端 Mac 和 Windows 全自包含,个人免费。
这是一套很清楚的商业结构:先让你把东西搬回自己家,再为「搬回来之后怎么管」收钱。这条分界线值得先记住,判断放到后面说。
三、自托管,托管的是责任
自托管这三个字,很多人只听清了前半句。数据留在自己网络里,密钥不交给别人,合规走自己那套流程,听起来全是好处。
后半句是:机器要自己运维,升级要自己盯,出了安全事故自己扛。模型调用的账单、容器资源、备份、日志留存,全落在你自己的运维表上。省下的是信任成本,加上的是人力成本。
部署方式给得算体贴:一张 Helm chart,能推到 AWS EKS、Azure AKS、GKE 或者任何一套 K8s;想省事就直接 Docker run 起在本机。门槛不高,但门槛低不等于不用人。
换句话说,它把「谁来负责」这个问题,从厂商的客服页面,挪到了你自己的组织架构图上。
四、治理写在执行之前
真正让这类东西从玩具变成工具的,是治理。OpenBot 把公司登录、角色、工具权限、审批、审计全放在一个公开的 API 层执行,不在界面里做样子。
每个动作在落地之前,先过一道 CEL 策略网关:这条规则允不允许、这个人有没有这个角色,判完再写一条审计记录,然后才真正执行。顺序不能倒。
协议这层也有意思。它建在 AG-UI 上,任何会说 AG-UI 的 agent 都能进来:Claude Agent SDK、LangChain、Google ADK、Mastra、CrewAI 都在名单里。OpenDots、OpenMuse、OpenDuet 被做成了它的皮肤,换一层前端就换一种气质。
一万多人看着的开源项目有很多,能把「谁批准、谁执行、留下了什么痕」写成默认流程的很少。这是它和一堆演示 demo 之间最硬的一道分界。
五、谁该养,谁先别碰
第一条判断:OpenBot 做的事,是把智能体的控制权从云厂商手里,往企业自己的机房里挪了一格。数据不出网、模型自带、工具自己授权,这套组合对金融、医疗、制造这类不能把数据递出去的行业,是刚需而不是偏好。
第二条判断:治理内置才是它和「玩具式 AI 同事」的本质区别。会聊天、会订票的 Bot 遍地都是;能在执行前拦一道、执行后留一笔的,才算得上能进公司内网的东西。
第三条判断带点冷水:MIT 只是外壳。个人在笔记本上玩,确实一分钱不花;企业要在 K8s 上跑生产,Intelligence 的授权费加上运维人力,未必比买现成服务便宜。开源免掉的是许可费,不是总成本。
所以真正的问题不是它开不开源,而是你有没有一个愿意为它负责的运维团队。有,它就是一把自己保管的钥匙;没有,它只是一个更好看的、需要你半夜起床的麻烦。

