先说结论:这不是有人攻破了 Grok,是默认设置自己把门开着。安全公司 Claroc 在 2026 年 11 月 10 日发布报告,说 grok.me 上 37,571 个还在线的应用里,35,578 个(94.7%)不用登录、打开就能用,测试窗口是 11 月 8 日到 10 日。
我看完的第一反应不是震惊,是去翻自己建过的东西。三件事先摆出来:轻量用户今天就把分享权限改掉;AI 一句话建出来的应用,只要有输入框和表格,就按公开数据库来设计;下次写提示词,第一句先写鉴权。
先说结论:没人被黑,是默认设置把人卖了
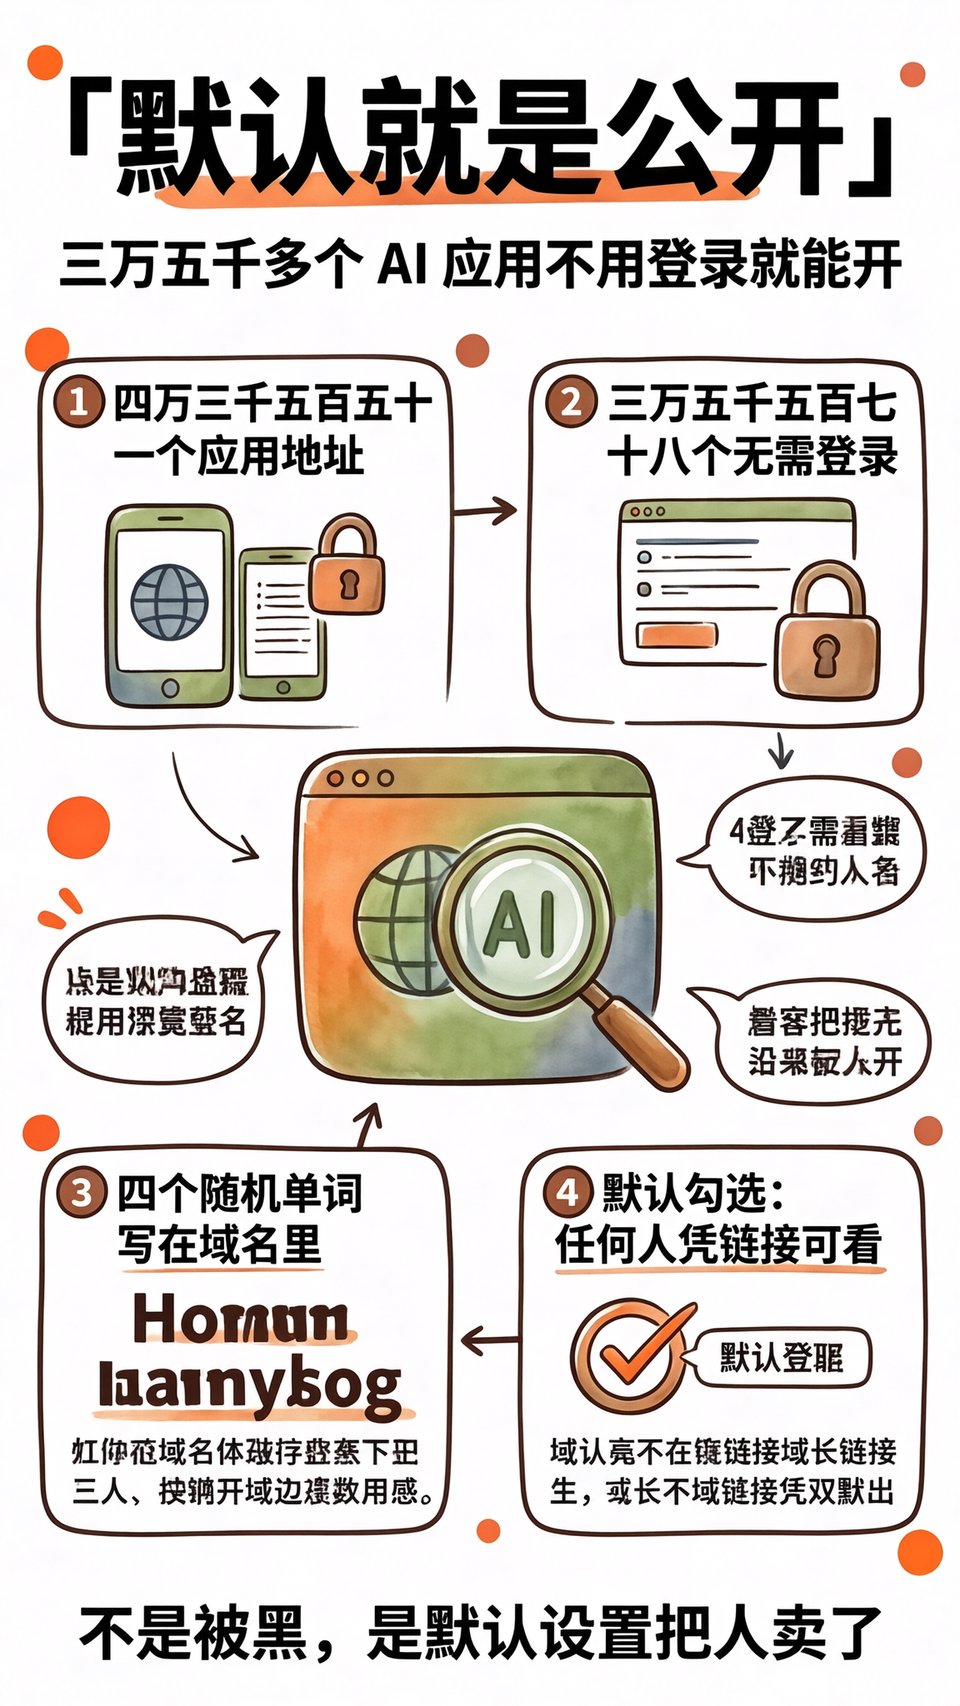
报告里没有一步需要黑客技术。Claroc 的做法很朴素:用常见子域名枚举,在 grok.me 下面找到 43,551 个应用地址,再用「公共互联网 + 不登录」的方式,把每个首页各打开一次。
结果:37,571 个仍在线,其中 35,578 个直接打开,只有 1,993 个(5.3%)返回 HTTP 401。401 的意思是要你先证明身份,剩下那九成半,连这句「请先登录」都没说。
所以问题不在加密强度,也不在模型聪不聪明,而在发布那一刻的默认值。默认值这东西最阴,它不逼你做选择,它替你做完,还让你以为自己选过了。
秘密藏在门牌号里,DNS 帮你登记了
每个 Grok 应用会拿到一个「四个随机单词 + grok.me」的域名。分享链接的秘密部分放在域名里,不在路径里,这是整件事的根。
区别在哪?路径里的东西,DNS 服务器看不见;域名里的东西,每访问一次就要查一次 DNS,被动 DNS 服务会把名字收进可被模式检索的公共数据库。等于门牌号被登记进了公开通讯录,而不是让人去猜密码。
对比一下:Google Docs、Claude 发布的 artifact、ChatGPT 分享的对话,都把秘密放在路径里,DNS 看不到。据 Claroc 说,Lovable、Replit、Bolt 也是每个应用一个独立域名,走的是同一条路。
四个随机单词听起来很随机,但被动 DNS 不猜,它记录。随机只防得住暴力穷举,防不住有人拿数据库做模式匹配。设计上够随机、工程上全公开,说的就是这种。
我照报告的办法,翻了自己三个小工具
看完报告我照着试了一遍。过去一年我用 AI 建过三个小工具:一个记账表、一个客户回访清单、一个活动报名表单。前两个自己用,第三个发给过别人填。
打开 grok.me 一看,第三个的分享设置就是「Anyone with the link」。表单页不需要登录,谁拿到地址都能填,也能看到别人填过的内容。我当场改成「Only you」,然后重新发了一遍带权限的邀请。
最吓人的不是我发现得晚,是我压根没意识到自己做过选择。建的时候我只关心「能不能用」,从没问过「谁能用」。默认值替我问了,答案是所有人。
发布面板默认帮你勾好了「谁都能看」
Claroc 用付费账号实测过发布流程:面板上预选的就是「Anyone with the link」,另外两个「Invited users」和「Only you」排在下面,没有任何提示让你改。
他们还建了两个测试应用。第一个存数据、没有登录,任何访客都能加、改、删;第二个号称给 4 人销售团队用,Grok 确实加了 Google/X 登录,但代码在校验「你是否属于这个团队」之前,就把登录者加进了团队。
第一个是忘了设,第二个是设了但顺序错了。后者更值得记:加了登录不等于加了权限,登录只回答「你是谁」,权限才回答「你能干什么」。这两件事常被一句「已经接入登录」糊过去。
医院花名册、ICU 简报、明文密码
Claroc 手工抽查了一批公开应用,做了脱敏,但内容本身够说明问题。一个医院集团 3,500 多人的员工花名册;一位 ICU 病人的化验、影像和呼吸机状态简报;某邮轮厨房的检查表,上面有姓名和工号。
还有某消防局的值班板,姓名加警号;某卡车公司 1,000 多人的招募名单,真名配私人邮箱;某承包商的考勤表,代码里塞了 18 个账号,密码是明文。
Claroc 估计,大约十分之一的应用含敏感或内部数据,约 650 到 800 个含私人数据。这些不是黑客拖库拖出来的,是发布者自己挂上去、默认公开、然后忘了的。
我看这段时想的是另一件事:这些人多半不是不懂安全,是没把「AI 帮我做的小工具」当成一个正经网站。它长得像草稿,行为却是一个对公网开放的服务。
连自家员工的 24 个应用也在一起
报告里还有个尴尬细节:24 个公开应用是 xAI(现名 SpaceXSI)自家员工建的。里面有标密的入职计划、一份覆盖 594 个战略客户的销售地图、8 份广告提案,其中一份是给美国联邦机构、标了密的。
另有 4 个广告主实时看板。被报道后,这些自家应用下线了,但其他用户的应用没处理。据 Engadget、Wired 等转述,公司回应称应用默认私有,发布要多点几次并接受法律声明,员工账号默认「Only you」。
回应和报告的差别就在那个默认值上。公司说默认私有,Claroc 用付费账号看到的是预选「Anyone with the link」。两边可能说的不是同一个版本,也可能不是同一个入口,但用户看到的那个默认,才是真正起作用的默认。
今天就能做的三件事
第一件,去 grok.me 把自己建过的应用翻一遍。有「Anyone with the link」就改成「Only you」;要给别人看,用「Invited users」。团队应用别只看有没有登录框,找个没被邀请的账号试一次,能进就是没校验。
第二件,凡是 AI 一句话建出来的应用,只要有输入框和表格,就当它是公开数据库来设计。密码、身份证、病历、客户名单一律不放,或者挪到需要单独授权的表里。
第三件,写提示词时把鉴权放在第一句。别写「帮我做一个报名表单」,写「帮我做一个报名表单,只有登录且在白名单里的人能提交和查看」。Claroc 给厂商的建议也是这个方向:共享应用放难猜的路径、加「仅组织内」、默认「Only you」、有数据库又没登录就弹警告。
厂商改不改,我们管不了。自己那几个应用,今晚就能改完。改完把链接丢给朋友试一下,如果他不用登录就进去了,那说明刚才那一步白改了。

