先给结论:不是你的操作违规了,是工具的规矩变了。云模型是租来的算力和别人的规矩,本地模型才是放在自己桌上的工具箱。
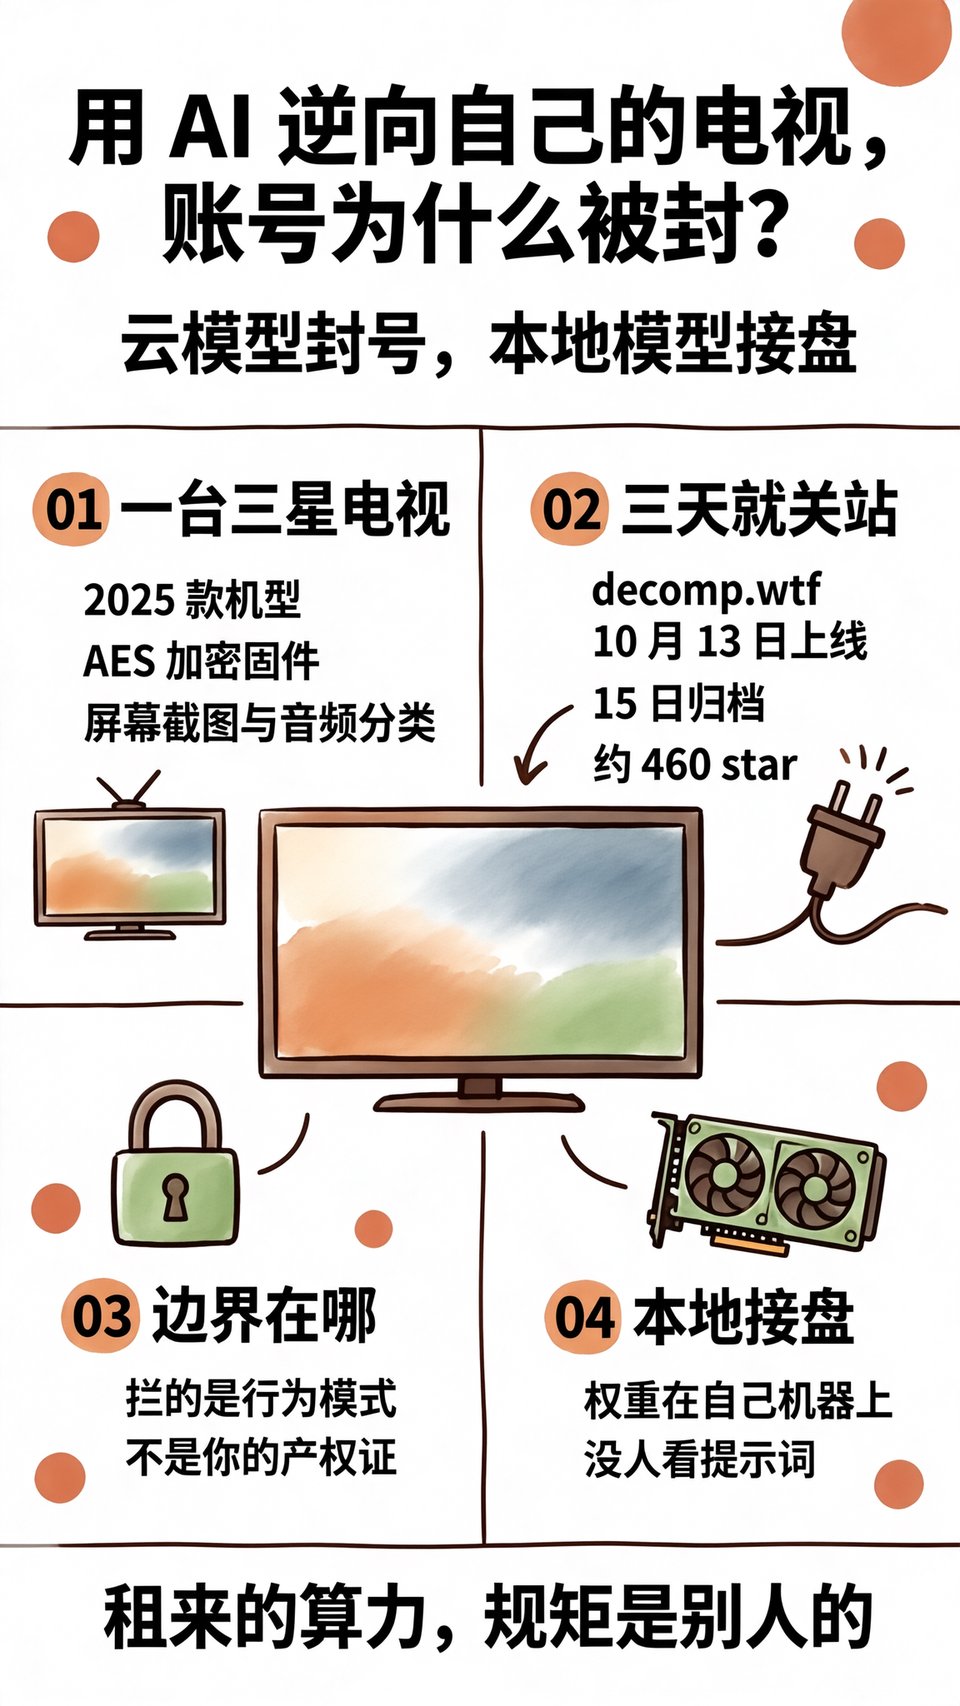
事情是从一台三星电视开始的
10 月底,X 上一个叫 log4j 的安全研究者发现,自己那台 2025 款三星电视推的广告精准得离谱,就把固件拆开看。固件是 AES 加密的,不拆机飞线基本读不出来,他后来是从系统里找到了根 shell。
里面翻出来的东西不太好听:跨设备的广告追踪 ID、屏幕截图、音频分类,还有一个按地区训练的神经网络,专门记录你看了什么、跳过了哪些广告。
10 月 23 日,他发了一组四条的推文,说自己的 OpenAI 账号被关了,邮件上写的理由是「cyber abuse」,网络滥用。他的说法是,自己从没拿这些工具去找漏洞、也没攻击谁,读的就是自己买的那台电视。
被封的不止他一个
11 月 10 日,404 Media 的 Jason Koebler 把这几天的事梳理了一遍。Claude Code 里开始出现「安全检查」,把做逆向的人拦在门外;r/ClaudeCode 上一个高赞帖子的标题直接写「The Dream is dead」,意思是在 Claude 上这活儿基本干不下去了。
上个月 404 Media 还写过这个圈子的日常:有人给智能电视装上新系统,有人把厂商早就不管的婴儿监视器改成会说话的助手,还有人把停产多年的 IoT 设备从变砖状态救回来。这些事以前得靠一个懂汇编的人熬几个通宵。
Reverse Engineer Anything 的 Discord 群里,上周还有人发「Claude is refusing to decompile anything」,底下一串人回帖说自己也撞了墙。同一个月,专做 AI 反编译的游戏工具 decomp.wtf 关了:10 月 13 日上线,15 日晚上归档,存活三天,停在 0.10.6 版,关站前大约 460 个 star。
作者 i12bp8 在 X 上回得很干脆:「是我自己停的,没人逼我。」他说的原因是,做反编译社区的那批人反对这种玩法,而他要用的工具几乎全是这些人写的。
我自己上手试了一遍
上周末我在折腾一台被厂商停更的旧摄像头,官方 App 早就连不上了,我想把系统换掉,让它只在自己家里的局域网里干活。前面几轮挺顺:让它读启动脚本、认几个没名字的函数,回答得又快又准。
改到要读固件分区那一步,界面弹了个检查提示,要我说明用途。我把「这是我自己的设备,只想救活它」写清楚,再拆成一次只读一个分区,后面就没再拦。
拆开之后差别挺明显。整包扔进去,它容易顺着最省事的路猜,给你一段能编译但跑不通的代码;一次只喂一个函数,它反而会老老实实说「这里我看不出来」。慢,但省了我回头返工的功夫。
这是我一个人的经历,不能当官方规则用。但它至少说明一件事:它拦的不是「你有没有做」,是「看起来像不像在攻击」。
边界到底划在哪
两家的做法不太一样。OpenAI 那边是直接关账号,邮件里给一条违规条款;Anthropic 更多是在工具里加一层检查,先拦住不让你往下走。底层逻辑是同一个:模型公司没办法验证「这台设备是不是你的」,只能按行为特征猜。
所以真正踩线的是行为模式,不是你手里的产权证。一次性把整包固件扔进去、让它扫所有网络端口、问怎么绕过某个校验——这些动作在安全研究里天天见,在攻击里也天天见,模型分不出来,只能一律拦。
AI 公司不是法官,它也没有能力当法官。所以它选了最省事的一刀切:宁可多拦,也不漏一个。你被扫进去,不是因为你做错了什么,是因为你长得像。
为什么厂商比你还紧张
我的看法是,这不是技术问题,是责任归属问题。你逆向的那台电视背后是三星,那台游戏机背后是任天堂,都是请得起律师的公司。合规风险落在模型公司头上,它没有动力为你一个小用户去扛。
而且拦你的成本几乎为零。关一个账号,损失的是一个订阅用户;放你过去出了事,损失的是整个法务部。这道算术题谁都会做。
这也解释了 decomp.wtf 为什么主动关站。压力不只从上面来,也从同行来——社区觉得 AI 把门槛踩平了,原本靠人手磨几个月的事情,几天就能跑完,人就不重要了。
本地模型更像个工具箱
开源模型是另一套路子。权重下下来,跑在你自己的显卡上,中间没有一层服务在看你的提示词。我手头这台 12G 显存的机器,跑 7B 到 14B 的量化模型,读反编译出来的 C 代码够用:认函数名、猜结构体、把汇编翻成人话,这些脏活它能干。
但得说实话,它比 Claude 差一截。同一个函数,它经常给出几版互相矛盾的解释,语法都对、逻辑不通,你得回原文件一个个核对。云模型那种一眼看懂的体验,本地还差得远。
模型选择上我没做复杂对比,只试了两个能读长代码的开源模型:一个中文解释顺,一个对 C 语言结构更敏感。留下的是后者,因为逆向这活儿八成时间在认数据类型,不在写注释。
价格也是两套账。订阅是每月固定支出,说停就停;本地是一次性投入,卡钱、电费、折腾的时间全算你自己头上。一年只折腾两台旧设备的话,本地这套不值。
想自己掌控,从哪起步
第一步先把产权想清楚:只碰自己买的东西,别碰别人的设备、别碰收费软件的授权校验。这条线不模糊,也没什么可辩的。
第二步把任务拆碎。别一次扔整包固件,一个函数一个函数地问。这既降低触发检查的概率,也真的提高准确率——大模型读两千行汇编和读两百行,是两个水平。
第三步才是本地。Ollama 这类工具装起来不难,先让它干最脏的活,把「这段代码在干嘛」问明白,再决定要不要继续往下走。
谁不适合走这条路
如果你只是想救活一台旧路由器、给淘汰的电视盒子装个新系统,又不想碰命令行,那我劝你别从本地模型起步。去找同型号的现成固件和社区教程,一晚上能搞定,比配环境划算得多。
本地模型适合的是愿意为「不受人管」多花几个小时的人。它给你的不是更强的东西,是更少的意外——没有人半夜改规则,也没有人替你决定这活儿能不能干。
说句实在话
租来的算力,规矩是别人的;自己的工具箱,坏了也只能自己修。这两件事没有优劣,只有你要哪一种。
我给的建议就一句:在把重要的事情交给云模型之前,先想清楚它明天会不会改规矩。想不清楚的活,留给自己的机器。

